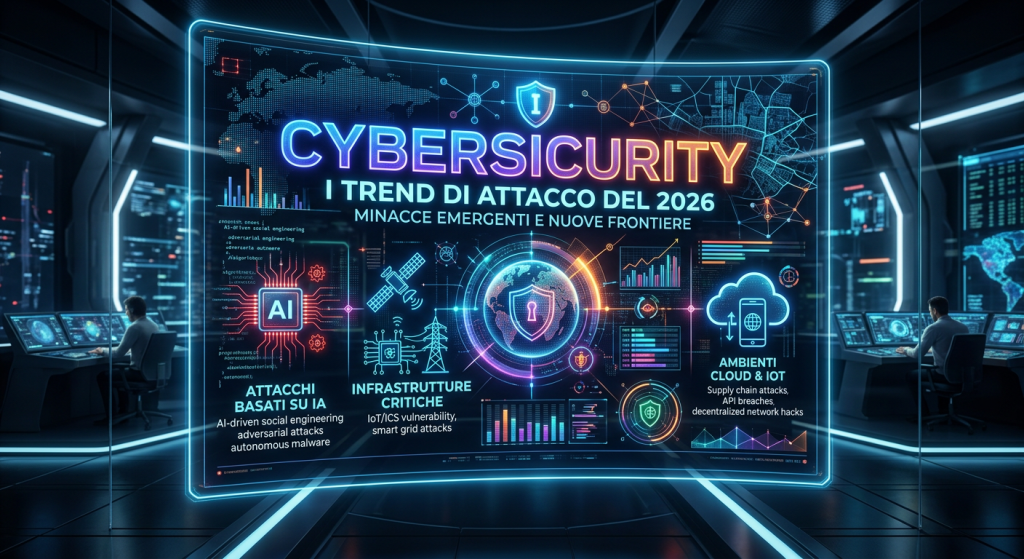
Nel panorama digitale odierno, la sicurezza informatica non è più solo una questione di manutenzione , ma un vero e proprio pilastro per garantire la continuità aziendale e la protezione delle infrastrutture. Il 2026 si sta confermando un anno di svolta per la complessità degli attacchi informatici su scala globale. Comprendere l’evoluzione delle minacce cyber e analizzare i grandi incidenti internazionali è il primo passo fondamentale per proteggere dispositivi, dati e operatività all’interno di qualsiasi realtà organizzativa.
1. Il Panorama Globale e Nazionale: I Trend e i Numeri del 2026
Secondo i report pubblicati dall’Agenzia per la Cybersicurezza Nazionale (ACN) e dagli enti di settore, il primo semestre del 2026 ha registrato un incremento drastico nel volume e nella gravità dei cyber-attacchi. Tra le minacce più diffuse troviamo:
- Campagne DDoS hacktiviste: un aumento sensibile delle azioni mirate a interrompere i servizi online.
- Phishing via e-mail e PEC compromesse: sofisticate truffe (come false comunicazioni a nome di PagoPA) che sfruttano caselle certificate violate per diffondere finti solleciti di pagamento aziendali.
- Sfruttamento di vulnerabilità note: la presenza diffusa di software datati, non aggiornati o server con versioni non supportate (es. vecchie versioni di PHP) espone molte PMI italiane a exploit automatici.
Quali sono i settori più colpiti in Italia? Il settore manifatturiero è salito vertiginosamente tra i primi posti per frequenza di attacchi ransomware nel nostro Paese, affiancato storicamente dal settore sanitario e da quello tecnologico.
Inoltre, con la piena applicazione della Direttiva NIS2 e delle nuove linee guida ACN, le imprese sono oggi fortemente sollecitate ad adeguare i propri requisiti di notifica degli incidenti e a rafforzare la gestione del rischio legato alla catena di fornitura (supply chain).
2. Il Caso Binance: Cosa Insegna il Più Grande Hack Crypto della Storia
Tra il 29 e il 30 ottobre 2026, l’exchange Binance è stato vittima di una violazione straordinaria che ha segnato uno dei furti più rilevanti della storia del settore fintech. Un evento cruciale per comprendere l’importanza della sicurezza nei protocolli Web3 e nella custodia degli asset digitali.
I Numeri Chiave dell’Attacco
- Asset sottratti: Circa 6,3 – 6,4 miliardi di dollari prosciugati dagli hot wallet dell’exchange distribuiti su diverse blockchain (Ethereum, Bitcoin, Tron, Solana, Avalanche, Polygon).
- Fondi congelati: Oltre 2,8 – 3 miliardi di dollari in stablecoin (come USDT di Tether e USDC di Circle) sono stati tempestivamente congelati in-chain grazie a un tempestivo coordinamento tra enti di sicurezza e issuer.
- Impatto sui clienti: Binance ha sospeso temporaneamente i prelievi (poi riaperti progressivamente dal 1° novembre) e si è impegnata ufficialmente a coprire il 100% delle perdite attraverso i propri fondi di riserva (SAFU) e risorse aziendali.
Come è Avvenuto l’Attacco (Vettori di Violazione)
L’incidente non è nato da un singolo fattore, ma da una catena di eventi complessa:
- Compromissione Endpoint: L’attacco è iniziato con la compromissione del laptop di un ingegnere DevOps di Binance, veicolata tramite tecniche mirate di phishing e social engineering.
- Exploit Tecnico Evoluto: Gli attaccanti non hanno sottratto direttamente le chiavi private. Hanno invece sfruttato vettori avanzati (tra cui funzionalità come l’EIP-7702 su Ethereum) per autorizzare smart contract malevoli capaci di svuotare gli hot wallet in appena 20 minuti.
- Autodistruzione delle tracce: L’operazione ha previsto un meccanismo di self-destruct volto a cancellare parte degli strumenti e dei log digitali utilizzati dagli hacker.
3. Guida Pratica: Come Adeguare la Difesa Aziendale
Per proteggere l’infrastruttura informatica aziendale da scenari simili e ridurre drasticamente il rischio di intrusioni, ogni organizzazione dovrebbe implementare contromisure mirate:
- Patch Management rigoroso: l’aggiornamento costante dei sistemi operativi e dei software è il primo e fondamentale passo della difesa contro gli exploit automatici.
- Autenticazione a più fattori (MFA): da imporre su tutti gli accessi aziendali e sui portali critici.
- Backup isolati: disporre di copie di sicurezza offline e cloud per neutralizzare il rischio ransomware.
- Sensibilizzazione del personale (Human Factor): formare costantemente i dipendenti per riconoscere le false PEC, i tentativi di social engineering e le email di phishing.
- Integrazione dell’Intelligenza Artificiale: sfruttare l’AI sia sul fronte difensivo (tramite sistemi EDR/XDR avanzati) per accelerare la reazione ai data breach, monitorando come la tecnologia ridefinisca i tempi di risposta.
In definitiva, il 2026 ci lascia una lezione inequivocabile: la sicurezza informatica non si regge solo su firewall robusti o su un software all’avanguardia, ma sulla consapevolezza quotidiana di chi vive l’azienda ogni giorno. Che si tratti di proteggere grandi exchange o la rete informatica di una PMI, la vera resilienza nasce dall’unione tra tecnologia aggiornata, conformità normativa e fattore umano. Proteggere oggi il proprio ecosistema digitale significa blindare il domani del proprio business.
Continua a seguire le novità sul nostro Blog Rinovo per rimanere sempre aggiornato.
Resta aggiornato sul futuro della tecnologia
Segui il blog Rinovo per non perdere novità, trend e approfondimenti su sicurezza, innovazione e PC ricondizionati.
E se stai valutando un upgrade, dai un’occhiata al nostro catalogo di soluzioni professionali.