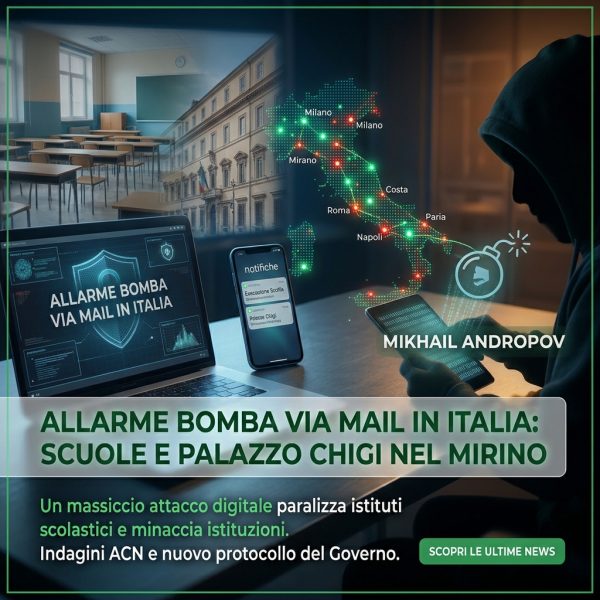
Un massiccio allarme bomba via mail ha paralizzato negli ultimi giorni migliaia di istituti scolastici italiani da Nord a Sud, arrivando a citare persino le sedi istituzionali. Tra l’11 e il 12 novembre 2026, una campagna coordinata di mail bombing ha messo alla prova i sistemi di comunicazione e i protocolli di sicurezza nazionale, dimostrando quanto una minaccia digitale automatizzata possa generare disagi concreti nella vita quotidiana del Paese.
Cosa è successo durante l’allarme bomba via mail nelle scuole
L’operazione di disturbo ha colpito a tappeto gli indirizzi di posta elettronica istituzionali registrati sotto il dominio del Ministero dell’Istruzione e del Merito. Nella sola giornata di mercoledì 11 novembre sono stati raggiunti oltre 6.000 plessi scolastici tra Milano, Torino, Genova, Bologna, Roma, Napoli e Bari, spingendo molti dirigenti a disporre l’evacuazione immediata di decine di migliaia di studenti.
Giovedì 12 novembre l’ondata è proseguita coinvolgendo altre 3.778 scuole, ma con un impatto operativo molto più contenuto. Grazie alle nuove indicazioni diramate dal Governo a metà mattinata, gli sgomberi effettivi si sono limitati a 77 istituti e in 36 di questi le lezioni sono riprese regolarmente poco dopo. Tutte le bonifiche eseguite dagli artificieri hanno confermato l’assenza totale di ordigni esplosivi.
Il testo delle minacce e il coinvolgimento di Palazzo Chigi
I messaggi, inviati intorno alle 9:50 del mattino con oggetto “Avviso di pericolo”, provenivano da server esteri compromessi, tra cui un dominio riconducibile a un’università di Taiwan. Il testo, redatto in un italiano scorrevole ma fortemente allarmistico, descriveva falsi esplosivi artigianali a base di nitrato di ammonio e nitrometano sigillati sottovuoto per eludere i controlli cinofili.
Nella seconda ondata di messaggi il livello dello scontro si è alzato fino ai vertici dello Stato. Le comunicazioni segnalavano infatti la presenza di un presunto ordigno anche presso Palazzo Chigi, accompagnata da richieste politiche rivolte alla premier Giorgia Meloni, oltre a raggiungere il Tribunale di Sorveglianza di Roma, dove tuttavia l’attività giudiziaria non ha subito alcuna interruzione.
Chi si nasconde dietro la firma Mikhail Andropov
In calce alle comunicazioni compare lo pseudonimo di Mikhail Andropov, sedicente leader della sigla fantomatica Vilayat del Misoginistan. Per gli analisti dell’intelligence europea non si tratta di un nome sconosciuto, poiché la stessa firma era già apparsa nei mesi precedenti dietro falsi allarmi che avevano provocato atterraggi d’emergenza di voli civili in Europa e interruzioni presso emittenti televisive.
Anche in Italia l’episodio di novembre era stato preceduto da alcune prove generali. Il 19 ottobre scorso messaggi simili avevano raggiunto circa un centinaio di scuole, salite a oltre 270 il 2 novembre, portando all’apertura di un primo fascicolo investigativo. Chi si occupa ogni giorno di infrastrutture IT e sicurezza digitale sa bene che questo genere di attacchi punta a sfruttare l’automazione per generare panico collettivo e paralisi amministrativa senza dover impiegare risorse fisiche sul territorio.
Dalle frodi informatiche al mail bombing: il filo rosso della cybersicurezza
Come abbiamo già approfondito nei nostri precedenti articoli dedicati alla cybersicurezza sul blog Rinovo, la posta elettronica resta il principale vettore di attacco per chi vuole colpire enti pubblici, scuole e aziende. Che si tratti di campagne di phishing mirato, ransomware o operazioni di mail bombing automatizzato come quella di questi giorni, la tecnica alla base è spesso la stessa: sfruttare server esteri compromessi, tecniche di spoofing e indirizzi istituzionali pubblici per aggirare i filtri tradizionali e colpire su larga scala.
Proprio come ricordiamo nelle nostre guide sulla protezione delle reti aziendali e sulla continuità operativa, la difesa moderna non passa soltanto dagli antivirus, ma da una corretta configurazione dei sistemi di filtraggio email, dall’aggiornamento costante dei sistemi operativi e dall’utilizzo di postazioni di lavoro affidabili e sicure. La prevenzione digitale e la formazione di chi utilizza ogni giorno i computer in ufficio o negli enti restano lo scudo più efficace contro gli attacchi informatici e i tentativi di sabotaggio psicologico.
Le indagini antiterrorismo e il protocollo contro l’allarme bomba via mail
Sul fronte giudiziario, la Procura di Roma ha avviato un’inchiesta per procurato allarme e minacce aggravate con il supporto dei magistrati dell’antiterrorismo. Gli specialisti della Polizia Postale lavorano fianco a fianco con l’Agenzia per la Cybersicurezza Nazionale (ACN) per tracciare la rete dei server utilizzati per l’invio massivo e individuare l’origine reale della campagna di guerra ibrida.
A livello operativo, dopo il vertice del Comitato interministeriale per la sicurezza della Repubblica e il nuovo tavolo tecnico riunito a Palazzo Chigi venerdì 13 novembre, l’esecutivo ha fissato una linea netta. La sola ricezione di un allarme bomba via mail su larga scala non comporta più l’evacuazione automatica degli edifici: spetta esclusivamente ai Prefetti e alle forze dell’ordine valutare caso per caso l’esistenza di un rischio reale prima di sospendere la didattica o i servizi pubblici.
Segui il Blog di Rinovo
per non perdere novità, trend e approfondimenti su sicurezza, innovazione e PC ricondizionati.